 Zurück zum Blog
14. September 2026
9 Minuten Lesezeit
So fügen Sie die SMS-OTP-Verifizierung zu Ihrem App-Registrierungsprozess hinzu
Eine Neuanmeldung bedeutet nicht automatisch, dass es sich um einen vertrauenswürdigen Nutzer handelt. Es könnte ein echter Kunde, ein Bot, ein Betrüger oder eine Person mit mehreren Konten sein. Die SMS-OTP-Verifizierung bietet eine praktische Vertrauensprüfung, indem sie bestätigt, dass die Person, die den Vorgang abschließt, eine Nachricht an die angegebene Telefonnummer empfangen kann. Dies beweist zwar nicht die vollständige Identität, liefert der Anwendung aber eine nützliche Information, auf deren Grundlage sie reagieren kann. Die eigentliche Herausforderung bei der Implementierung besteht darin, zu entscheiden, wo die Verifizierung stattfinden soll, wie der Missbrauch des Verifizierungsprozesses verhindert werden kann und was die App nach der Verifizierung einer Nummer tun soll.
Was die SMS-Telefonverifizierung tatsächlich beweist
Die Telefonverifizierung beantwortet eine zwar enge, aber wichtige Frage: Hat dieser Nutzer die Kontrolle über die von ihm eingegebene Telefonnummer?
Diese Unterscheidung ist wichtig. Eine erfolgreiche Verifizierung beweist nicht die rechtliche Identität einer Person, verhindert nicht jede Betrugsart und garantiert nicht, dass eine Telefonnummer immer einer bestimmten Person zugeordnet ist. Sie liefert jedoch ein stärkeres Signal als ein nicht verifiziertes Formularfeld.
Für viele Registrierungs- und Zugriffskontrollprozesse ist dieses Signal ausreichend. Es kann Teams helfen:
- Reduzierung von gefälschten Registrierungen mit geringem Aufwand;
- die Erstellung von Massenkonten verteuern;
- Vor der Aktivierung eines Kontos muss ein erreichbarer Ansprechpartner bestätigt werden;
- Bei Abstimmungen, Werbeaktionen oder kontrollierten Arbeitsabläufen die Regel „eine Zahl pro Aktion“ durchsetzen;
- Fügen Sie vor Änderungen an sensiblen Kontodaten einen Vertrauensschritt hinzu.
Die Telefonverifizierung sollte als eine Ebene im Vertrauensmodell der Anwendung und nicht als vollständige Authentifizierungsstrategie betrachtet werden. Bei Aktionen mit höherem Risiko sollte das Verifizierungsergebnis mit anderen Kontrollmechanismen wie Sitzungsprüfungen, Gerätesignalen, Kontoverlauf, Ratenbegrenzungen oder manueller Überprüfung kombiniert werden.
Legen Sie fest, an welcher Stelle im Anmeldeprozess die Verifizierung ihren Platz finden soll.
Der beste Prüfpunkt ist nicht immer der erste Bildschirm. Jeder Prüfschritt erhöht den Aufwand und sollte daher etwas schützen, das es wert ist, geschützt zu werden.
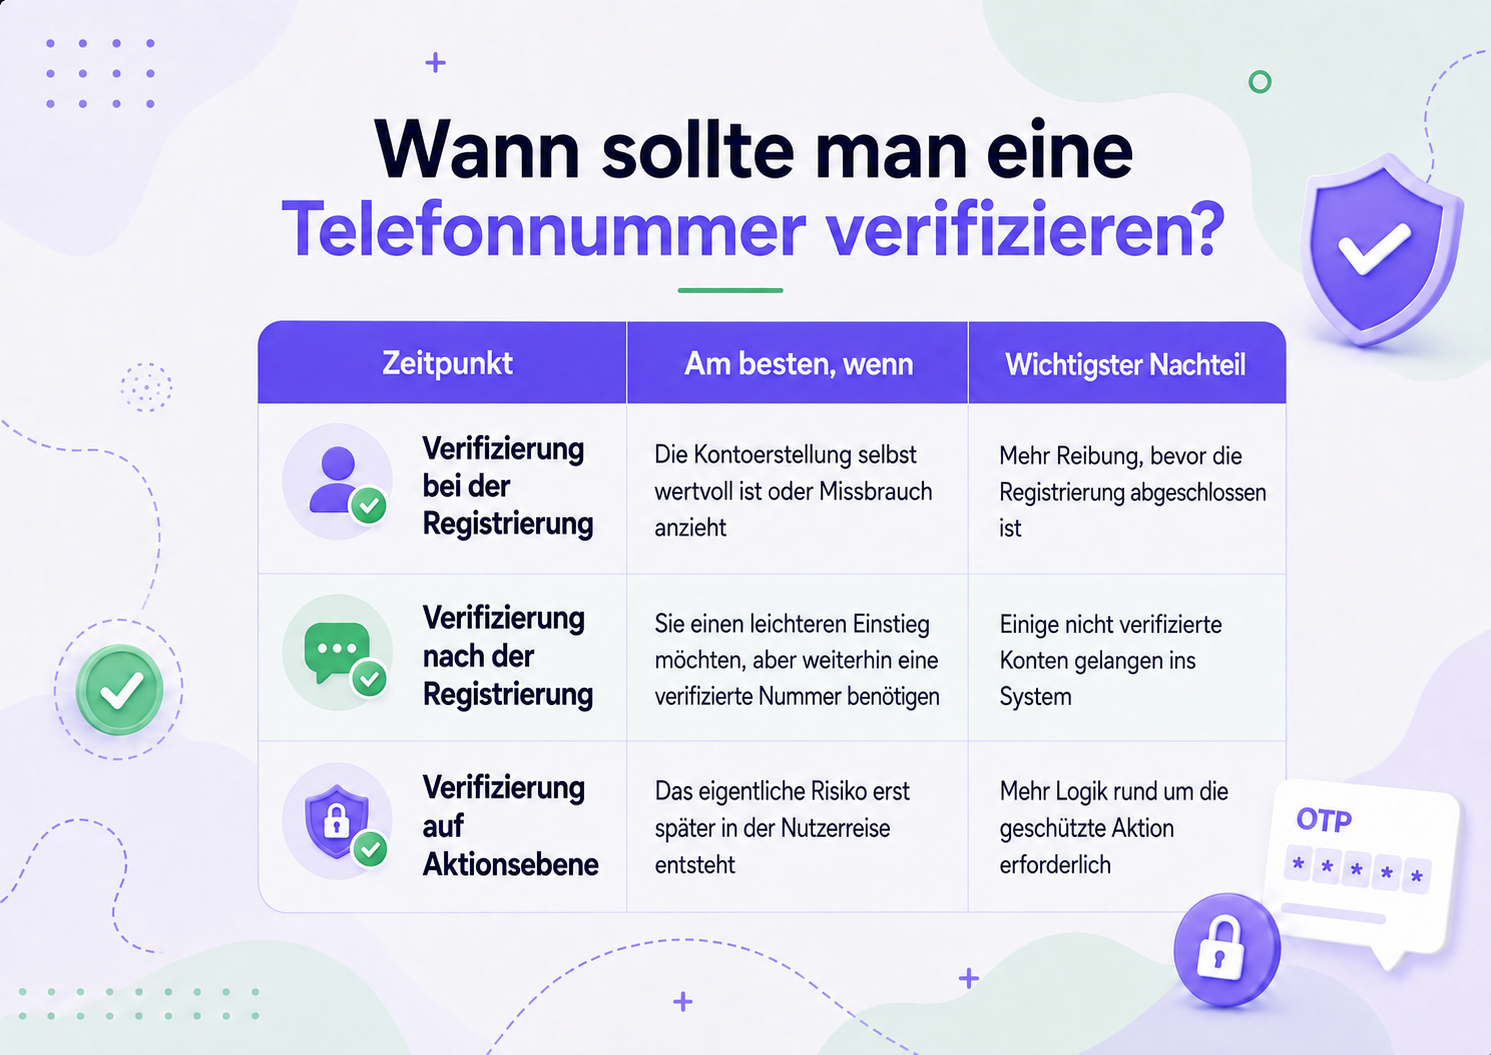
Prüfen Sie frühzeitig, ob die Kontoerstellung selbst noch Wert hat.
Die Verifizierung bei der Registrierung ist sinnvoll für Abläufe wie kostenlose Testversionen, Empfehlungsprogramme, begrenztes Angebot, Gutscheineinlösungen oder Communities, in denen doppelte Konten Moderationsprobleme verursachen. Die Bestätigung der Kontonummer vor der Aktivierung trägt dazu bei, die Benutzerdatenbank von Anfang an sauber zu halten.
Verzögern Sie die Überprüfung, wenn das Risiko später auftritt
Die Verifizierung nach der Registrierung eignet sich besser für ein unkompliziertes Registrierungsverfahren. Der Nutzer kann zwar zunächst ein Konto erstellen, ausgewählte Funktionen bleiben jedoch gesperrt, bis die Telefonnummer verifiziert ist.
Die Verifizierung auf Aktionsebene ist sinnvoll, wenn das höchste Risiko erst später auftritt. Ein Nutzer könnte beispielsweise normal surfen und sich erst verifizieren, bevor er sensible Kontodaten ändert, eine Stimme abgibt, einen Vorteil beansprucht oder eine andere eingeschränkte Aktion durchführt.
Die richtige Platzierung hängt von den Missbrauchskosten im Vergleich zu den Reibungskosten ab. Ist die Erstellung gefälschter Konten für einen Angreifer günstig, für das Unternehmen aber teuer, sollte die Überprüfung früher erfolgen. Sind die meisten Nutzer legitim und erfolgt die riskante Aktion erst später, kann die Überprüfung bis zum Bedarf hinausgezögert werden.
So funktioniert der SMS-OTP-Verifizierungsablauf
Die grundlegende OTP-Sequenz
Ein standardmäßiger SMS-OTP-Verifizierungsablauf ist aus Nutzersicht einfach:
- Der Benutzer gibt eine Telefonnummer ein.
- Die App fordert einen einmaligen Code an.
- Der Verifizierungsdienst sendet den Code per SMS.
- Der Benutzer gibt den Code in der App ein.
- Das Backend prüft, ob der Code gültig und noch aktiv ist.
- Die App speichert das Verifizierungsergebnis und ermöglicht die nächste Aktion.
Die wichtigste Designentscheidung besteht darin, die Codegenerierung und -validierung auf einer vertrauenswürdigen serverseitigen Infrastruktur durchzuführen. Der Browser oder mobile Client sollte niemals Anmeldeinformationen enthalten, die Codes direkt anfordern oder überprüfen können.
Die Anwendung sollte außerdem Telefonnummern normalisieren, bevor sie in den Verifizierungsprozess einfließen, insbesondere wenn sich Nutzer aus verschiedenen Ländern anmelden können. Eine einheitliche Formatierung erleichtert die Zuordnung zukünftiger Anfragen, die Durchsetzung von Beschränkungen und verhindert, dass dieselbe Nummer aufgrund unterschiedlicher Eingabeformate mehreren Identitäten zugeordnet wird.
OTP-Codes sind nicht die einzige Verifizierungsoption.
Bei einigen Verifizierungsverfahren kann ein sicherer Verifizierungslink an das Telefon des Benutzers gesendet werden, anstatt ihn zur Eingabe eines Codes aufzufordern.
Die Erfahrung ist anders, aber die Vertrauensfrage bleibt dieselbe: Hat die Person nachgewiesen, dass sie die Kontrolle über die von ihr angegebene Telefonnummer hat?
Die Wahl zwischen einem Einmalpasswort (OTP) und einem Verifizierungslink sollte von der Produktnutzung, dem Gerätekontext und dem Kontrollbedarf der Anwendung im Bestätigungsschritt abhängen.
Gestalten Sie den Verifizierungsprozess so, dass er Missbrauch abdeckt, nicht nur den Normalfall.
Der größte Fehler bei der Telefonverifizierung besteht darin, sie nur für einen legitimen Benutzer zu konzipieren, der einen Code anfordert, ihn korrekt eingibt und fortfährt.
Angreifer folgen diesem Weg nicht.
Ein Verifizierungsendpunkt kann selbst zum Ziel von Missbrauch werden. Automatisierte Skripte können wiederholte Codeanfragen auslösen, große Telefonnummernlisten durchlaufen oder zahlreiche Codeeingabeversuche unternehmen. Selbst wenn ein Angreifer die Verifizierung nicht erfolgreich durchführt, kann er Kosten für die Nachrichtenübermittlung, umfangreiche Protokolleinträge, Supportanfragen und unnötige Last verursachen.
Anfragen zur Überprüfung der Ratenbegrenzung
Die Begrenzung der Datenrate ist Teil des Sicherheitsmodells und nicht nur eine technische Optimierung.
Definieren Sie mindestens die Steuerungselemente für Folgendes:
- wie oft dieselbe Nummer einen neuen Code anfordern kann;
- wie viele Verifizierungsanfragen vom selben Konto, Gerät, derselben Sitzung oder demselben IP-Bereich ausgehen können;
- wann wiederholte Anfragen eine Abklingzeit auslösen sollten;
- wann verdächtiges Verhalten protokolliert oder überprüft werden sollte.
Ein Ablauf, der unbegrenzte Verifizierungsanfragen zulässt, kann teuer werden, selbst wenn es keinem Angreifer jemals gelingt, ein gültiges OTP einzugeben.
Kontrollwiederholungen und fehlerhafte Codeversuche
Ein „Erneut senden“-Button sollte nicht „unbegrenzt senden“ bedeuten. Verwenden Sie eine Wartezeit, lassen Sie den Benutzer vor einer weiteren Anfrage warten und vermeiden Sie es, bei jedem Klick auf den Button einen neuen aktiven Verifizierungsstatus zu erstellen.
Auch die Codeeingabe benötigt Beschränkungen. Legen Sie fest, wie viele Fehlversuche zulässig sind, bevor eine temporäre Sperre, ein Reset oder eine neue Verifizierungsanfrage erforderlich ist.
Klare Fehlermeldungen sind hilfreich, sollten aber keine unnötigen Details preisgeben, die das Testen des Systems ermöglichen. Legitime Nutzer sollten darüber informiert werden, ob sie es erneut versuchen, einen neuen Code anfordern oder die Telefonnummer korrigieren müssen, ohne interne Verifizierungsregeln offenzulegen.
Die Vertrauensentscheidung liegt weiterhin bei Ihrer Anwendung.
Ein Verifizierungsanbieter kann bestätigen, ob der Code oder der Verifizierungslink gültig ist. Ihre Anwendung entscheidet jedoch weiterhin, was dieses Ergebnis bedeutet.
Das Verifizierungsergebnis beibehalten
Die App benötigt einen dauerhaften Status. Wurde eine Nummer zur Kontoaktivierung verifiziert, protokollieren Sie das Ergebnis. Wurde durch die Verifizierung eine einmalige Abstimmung, eine Einlösung oder eine eingeschränkte Aktion freigeschaltet, protokollieren Sie auch dies.
Andernfalls könnte ein Benutzer denselben Arbeitsablauf wiederholen, nachdem er eine neue Sitzung geöffnet oder den Anwendungsstatus zurückgesetzt hat.
Speichern Sie nicht mehr Verifizierungsdaten als nötig, aber speichern Sie genügend, um die Geschäftsregel durchzusetzen. Je nach Anwendungsfall kann dies Folgendes umfassen:
- Verifizierungsstatus;
- normalisierte Telefonnummer;
- Verifizierungszeitstempel;
- das Konto oder die Aktion, die mit der Verifizierung verbunden ist;
- Wiederholungs- oder Sperrzustand;
- Für die Fehlerbehebung werden Prüfinformationen benötigt.
Verifizierungslogik und Anmeldeinformationen sollten serverseitig verwaltet werden.
Die Verifizierungsdaten und die Servicekonfiguration sollten auf vertrauenswürdiger Infrastruktur verbleiben.
Umgebungsvariablen oder ein gleichwertiges Geheimnisverwaltungssystem sind geeignet; Browsercode, öffentliche Repositories und clientseitige Konfigurationen sind es nicht.
Codegenerierung, Verifizierungsprüfungen, Autorisierungsentscheidungen und der persistente Verifizierungsstatus sollten allesamt von einer vertrauenswürdigen Backend-Logik übernommen werden.
Es ist außerdem wichtig, zwischen „Telefonnummer verifiziert“ und „Nutzervertrauen“ zu unterscheiden. Eine verifizierte Telefonnummer kann das Vertrauen stärken, das Risiko kann sich jedoch im Laufe der Zeit verändern. Eine ausgereifte Anwendung kann die Telefonnummernverifizierung neben dem Kontoalter, der Gerätehistorie, ungewöhnlichem Verhalten und der Sensibilität der angeforderten Aktion als ein Indiz nutzen.
Ausgewogenheit zwischen Sicherheit, Benutzerfreundlichkeit und Verifizierungskosten
Ein Verifizierungsprozess kann auf dem Papier sicher sein und dennoch in der Praxis scheitern, wenn legitime Benutzer ihn nicht zuverlässig durchführen können.
Ablauf- und Wiederholungsregeln für echte Benutzer anpassen
Die Gültigkeitsdauer eines Codes ist ein gutes Beispiel. Ein zu langes Ablauffenster mindert den Wert eines Einmalcodes. Ein zu kurzes Ablauffenster führt zu unnötigen Fehlern, wenn Nachrichten verzögert eintreffen oder Benutzer zwischen Anwendungen wechseln.
Ziel ist ein Zeitfenster, das kurz genug ist, um das Risiko zu begrenzen, aber lang genug für eine normale Geburt und Einreise.
Die Wiederholungsrichtlinie birgt denselben Zielkonflikt. Benutzer können sich bei der Eingabe von Codes vertippen. Nachrichten können verspätet eintreffen. Zahlen können falsch eingegeben werden. Ein guter Ablauf ermöglicht die Wiederherstellung, ohne Wiederholungsversuche zu einer unbegrenzten Angriffsfläche zu machen.
Teams sollten diese Fehlerszenarien gezielt testen, anstatt sie erst nach dem Start zu entdecken.
Behandeln Sie die Verifizierungskosten als Teil des Missbrauchsmodells
Das Geschäftsmodell hinter der Verifizierung ist ebenfalls von Bedeutung, da fehlgeschlagene Versuche reale Kosten verursachen können.
Bei der herkömmlichen nachrichtenbasierten Abrechnung kann jede versendete Verifizierungsnachricht kostenpflichtig werden, selbst wenn der Nutzer den Vorgang nie abschließt. Das bedeutet, dass automatisierte Anfragen nicht nur ein Sicherheitsproblem darstellen, sondern auch zu direkten Kostenproblemen führen können.
Für Teams, die die Logik für die Generierung, Zustellung, Validierung und Wiederholung von Einmalpasswörtern (OTP) nicht selbst entwickeln möchten, TopMessage Verify API Der Verifizierungszyklus wird mit ergebnisorientierter Preisgestaltung abgewickelt: Unternehmen zahlen für erfolgreiche Verifizierungen und nicht für fehlgeschlagene Verifizierungsversuche.
Dadurch werden die Kosten besser an das tatsächlich benötigte Ergebnis angepasst.
Die Kosten sollten nicht das Sicherheitskonzept bestimmen, aber dennoch berücksichtigt werden. Wenn Missbrauch unbegrenzte kostenpflichtige Nachrichten auslösen kann, werden die wirtschaftlichen Aspekte des Endpunkts Teil des Bedrohungsmodells.
Wissen, wann die SMS-Verifizierung das richtige Maß an Vertrauen erfordert.
Die SMS-Verifizierung eignet sich gut, wenn die Anwendung ein praktisches, vertrautes Signal zur Telefonnummernkontrolle benötigt, ohne einen aufwändigeren Identitätsprozess einzuführen.
Es passt hervorragend zu:
- App-Anmeldung und Kontoaktivierung;
- gestaffelte Aktionen mit niedrigem bis mittlerem Risiko;
- Reduzierung von Doppelkonten;
- Werbeaktionen, Abstimmungen und die Regel „eine Nummer pro Aktion“;
- Kontaktbestätigung;
- Vor ausgewählten Kontoänderungen werden zusätzliche Prüfungen durchgeführt.
Die Eignung des Verfahrens ist weniger gegeben, wenn die Anwendung die rechtliche Identität nachweisen, höhere Sicherheitsstandards erfüllen oder unabhängig von der Zustellung mobiler Nachrichten funktionieren muss. In diesen Fällen kann die SMS-Verifizierung zwar weiterhin eine Sicherheitsebene darstellen, sollte aber nicht die einzige sein.
Die Entscheidung sollte mit dem Geschäftsrisiko beginnen. Fragen Sie sich, was Sie tatsächlich über den Nutzer wissen müssen.
Wenn die Kontrolle einer Telefonnummer ausreicht, um den von Ihnen beanstandeten Missbrauch zu reduzieren, ist die SMS-OTP-Verifizierung oft eine angemessene Maßnahme. Ist ein stärkerer Identitätsnachweis erforderlich, müssen strengere Methoden angewendet werden.
Checkliste zur Implementierung der SMS-OTP-Verifizierung
Vor dem Start muss bestätigt werden, dass das Team klare Entscheidungen sowohl über den Normalfall als auch über den Missbrauchsfall getroffen hat:
- genau definieren, was die Verifizierung auslöst;
- entscheiden, welche Freischaltungen durch eine erfolgreiche Verifizierung erfolgen;
- Telefonnummern einheitlich normalisieren;
- Codeanfragen und Validierung auf dem Server verwalten;
- Anmeldeinformationen sollten nicht in den clientseitigen Code gelangen;
- Regeln für den Ablauf von Codes festlegen;
- Wiederholungsabklingzeiten und Anforderungslimits festlegen;
- Fehlende Programmierversuche begrenzen;
- vorübergehende Sperrung oder Überprüfung des Verhaltens auf verdächtige Aktivitäten definieren;
- den Verifizierungsstatus und die von ihm autorisierte Aktion speichern;
- Szenarien mit abgelaufenem, verzögertem, fehlerhaftem und wiederholtem Code;
- Testen, was passiert, wenn derselbe Benutzer den Ablauf von einer neuen Sitzung aus startet;
- Es sollten genügend Informationen protokolliert werden, um Fehler zu beheben, ohne dabei Geheimnisse preiszugeben;
- Die Wiederherstellungsanweisungen müssen für legitime Benutzer verständlich sein.
Ein guter Verifizierungsprozess besteht nicht einfach darin, einen Code zu senden und ihn zu überprüfen. Es handelt sich um ein kleines Vertrauenssystem. Das Einmalpasswort (OTP) beweist die Kontrolle über eine Telefonnummer; die umgebende Anwendungslogik bestimmt, wie aussagekräftig dieser Beweis ist.
Häufig gestellte Fragen
Bestätigt die SMS-OTP-Verifizierung die Identität des Nutzers?
Nein. Es beweist lediglich, dass der Nutzer, der den Verifizierungsprozess abgeschlossen hat, zu diesem Zeitpunkt Zugriff auf die Telefonnummer hatte. Das ist ein nützliches Vertrauenssignal, aber nicht dasselbe wie der Nachweis der rechtlichen Identität oder die Garantie, dass der Nutzer legitim ist.
Soll die Telefonverifizierung während der Anmeldung oder später erfolgen?
Es kommt darauf an, wo das Missbrauchsrisiko am größten ist. Eine Verifizierung während der Registrierung ist sinnvoll, wenn die Erstellung gefälschter Konten selbst kostspielig ist. Für einen reibungsloseren Registrierungsprozess kann die Verifizierung auch später, vor sensiblen oder eingeschränkten Aktionen, erfolgen.
Wie sollten die Grenzwerte für erneutes Senden und OTP-Wiederholungen funktionieren?
Legen Sie klare Limits sowohl für die Anforderung neuer Codes als auch für die Eingabe falscher Codes fest. Legitime Benutzer benötigen einen Wiederherstellungspfad, aber wiederholte Anfragen oder Fehler sollten zu Sperrzeiten, vorübergehender Sperrung oder anderen Missbrauchsschutzmaßnahmen führen.
Kann die Telefonverifizierung über einen Link anstelle eines OTP-Codes erfolgen?
Ja. Bei manchen Verifizierungsverfahren wird dem Nutzer ein sicherer Link an sein Telefon gesendet, anstatt ihn zur Eingabe eines Codes aufzufordern. Beide Methoden dienen demselben Zweck: der Bestätigung der Kontrolle über die angegebene Telefonnummer.
Was sollte ein App-Store nach erfolgreicher Telefonverifizierung anbieten?
Speichern Sie nur die für die Durchsetzung der Geschäftsregel erforderlichen Statusinformationen, wie z. B. den Verifizierungsstatus, die normalisierte Telefonnummer, einen Zeitstempel und das Konto oder die Aktion, die durch die Verifizierung autorisiert wurde. Vermeiden Sie die Speicherung unnötiger Verifizierungsdaten.
Reicht die SMS-Verifizierung aus, um Bots und Betrug zu verhindern?
Nein. Die SMS-Verifizierung kann zwar die Kosten des Missbrauchs erhöhen und viele einfache Fake-Registrierungen verhindern, sollte aber nur ein Teil eines umfassenderen Vertrauensmodells sein. Risikoreichere Datenflüsse erfordern möglicherweise auch Ratenbegrenzungen, Geräte- oder Sitzungssignale, Kontohistorie oder strengere Identitätsprüfungen.